Orizzonti futuri
Il Q-Day si avvicina: come i computer quantistici minacciano la crittografia su cui si basa l’IA
Che cos’è il Q-Day? Quando i computer quantistici violeranno la crittografia, e possono violare l’IA? Il crollo delle stime sui qubit nel 2026 e le nuove scadenze PQC per il 2029 rendono «raccogli ora, decifra dopo» una minaccia attuale per
AI.info Team ·
Che cos’è il Q-Day e perché nel 2026 il conto alla rovescia è diventato concreto
Q-Day è il nome dato al momento in cui un computer quantistico diventerà abbastanza potente da violare la crittografia a chiave pubblica — RSA e la crittografia a curve ellittiche (ECC) — che protegge quasi tutte le connessioni cifrate su internet, comprese quelle attraverso cui passano i pesi dei modelli di IA, le pipeline di addestramento e il traffico delle API. Nessuno ha annunciato l’arrivo del Q-Day. Ciò che è cambiato tra maggio 2025 e marzo 2026 è che la distanza da quel momento, misurata in qubit, si è ridotta drasticamente per tre volte in dieci mesi, e due dei maggiori fornitori di servizi cloud al mondo hanno reagito anticipando di anni le proprie scadenze interne.
Il 25 marzo 2026, Google ha comunicato al settore che avrebbe migrato Chrome, Android e la propria infrastruttura di base alla crittografia post-quantistica (PQC) entro il 2029, in un articolo firmato dalla vicepresidente dell’ingegneria della sicurezza Heather Adkins e dall’ingegnera senior di crittografia Sophie Schmieg. Microsoft l’ha seguita il 30 giugno 2026, anticipando dal 2033 al 2029 la scadenza del proprio Quantum Safe Program. Il direttore tecnico di Azure, Mark Russinovich, è stato netto: «I progressi nella ricerca e nello sviluppo quantistici hanno cambiato l’orizzonte del rischio. Riteniamo che i computer quantistici in grado di compromettere la crittografia potrebbero arrivare prima di quanto previsto — e il lavoro necessario per prepararsi è considerevole, quindi le organizzazioni devono cominciare ora».
Nessuna delle due aziende sostiene che oggi esista un computer quantistico in grado di compromettere la crittografia. Entrambe reagiscono a una serie di studi teorici che hanno abbassato la soglia hardware necessaria per violare RSA ed ECC più rapidamente di quanto si aspettasse quasi chiunque nel settore, e a una minaccia che non richiede affatto l’arrivo del Q-Day: i dati cifrati dell’IA acquisiti oggi e conservati per essere decifrati in futuro.
Quando i computer quantistici violeranno la crittografia? Il crollo delle stime sui qubit
Il numero che tutti nel campo della crittografia tengono d’occhio è quello dei qubit necessari per eseguire l’algoritmo di Shor contro una chiave RSA a 2.048 bit o una curva ellittica a 256 bit. Dal 2019, quel numero è crollato.
Craig Gidney, ricercatore di Google Quantum AI, e Martin Ekerå avevano stimato in uno studio del 2019 — poi pubblicato sulla rivista Quantum nel 2021 — che per fattorizzare una chiave RSA a 2.048 bit sarebbero serviti circa 20 milioni di qubit fisici soggetti a rumore, in funzione per circa otto ore. Nel maggio 2025, Gidney ha pubblicato su arXiv un nuovo studio, «Come fattorizzare interi RSA a 2048 bit con meno di un milione di qubit soggetti a rumore», che riduceva il requisito di un fattore 20: meno di 1 milione di qubit fisici soggetti a rumore, in funzione per meno di una settimana.
I miglioramenti derivavano dall’uso dell’aritmetica modulare approssimata al posto del calcolo esatto, degli «yoked surface codes» per immagazzinare i qubit più densamente e di una pipeline riprogettata per gli stati magici, che richiedeva meno spazio per la loro distillazione.
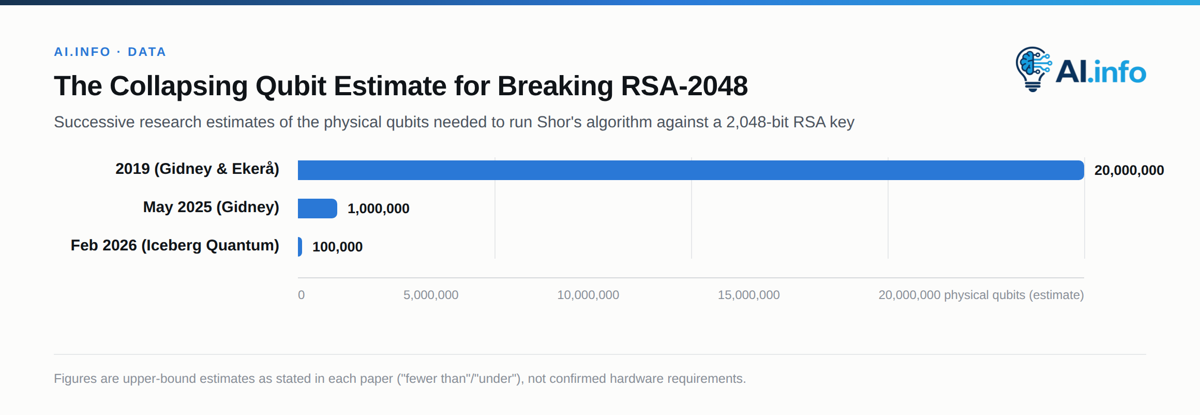
Nove mesi dopo, una startup con sede a Sydney si è spinta oltre. Il 12 febbraio 2026, Iceberg Quantum ha pubblicato su arXiv «The Pinnacle Architecture» (2602.11457), sostenendo che RSA-2048 potrebbe essere violato con meno di 100.000 qubit fisici — un’ulteriore riduzione di dieci volte — sostituendo i surface codes con codici quantistici a controllo di parità a bassa densità (QLDPC). La pubblicazione è stata accompagnata da un finanziamento seed di 6 milioni di dollari guidato da LocalGlobe.
Poi, il 31 marzo 2026, Google Quantum AI ha pubblicato una propria revisione delle stime — questa volta sulla crittografia a curve ellittiche, non su RSA. Ryan Babbush, direttore della ricerca sugli algoritmi quantistici, e Hartmut Neven, vicepresidente dell’ingegneria di Google Quantum AI, hanno descritto un circuito che risolve il problema del logaritmo discreto su curva ellittica a 256 bit (ECDLP-256) — il fondamento matematico sia di ECC sia delle firme di Bitcoin ed Ethereum — usando tra meno di 1.200 e 1.450 qubit logici, equivalenti a meno di 500.000 qubit fisici, in pochi minuti anziché in giorni.
Google l’ha definita «una riduzione di circa 20 volte del numero di qubit fisici necessari per risolvere ECDLP-256». Invece di pubblicare direttamente i circuiti di attacco, Google ha collaborato con il governo degli Stati Uniti e con ricercatori tra cui Justin Drake della Ethereum Foundation e Dan Boneh di Stanford per diffondere la stima sotto forma di prova a conoscenza zero: verificabile senza consegnare un progetto dettagliato.
Tutto questo non significa che esista una macchina capace di eseguire quei circuiti. La roadmap pubblica di IBM prevede il suo primo sistema su larga scala tollerante agli errori, Quantum Starling, per il 2029 — e Starling è progettato per 200 qubit logici, circa un ordine di grandezza meno di quanto richiede il circuito di Google per ECC-256, e ancora più lontano da quanto serve per RSA-2048. Il divario riguarda ancora l’hardware, non la matematica.
Ma la componente matematica di quel divario si è ridotta tre volte tra maggio 2025 e marzo 2026: abbastanza da spingere i team di sicurezza di Google e Microsoft ad anticipare le proprie scadenze per la PQC. Da allora è comparsa un’ulteriore stima per le curve ellittiche — un preprint su arXiv che fissa a 835 qubit logici il requisito per una curva a 256 bit su un campo primo — e non è stata costruita alcuna macchina capace di eseguire uno di quei circuiti.
I computer quantistici possono violare l’IA? Distinguere il modello dai canali attraverso cui passa
La risposta onesta alla domanda «i computer quantistici possono violare l’IA?» è che un computer quantistico in grado di compromettere la crittografia non attacca direttamente i pesi di un modello né la matematica del suo addestramento: non esiste un algoritmo quantistico che inverta la discesa del gradiente o estragga i parametri di una rete neurale più velocemente di quanto possano fare i computer classici. L’algoritmo di Shor attacca invece lo scambio di chiavi RSA ed ECC e i certificati TLS che proteggono i canali attraverso cui viaggiano quei pesi: il canale cifrato su cui viene scaricato un modello, la sessione TLS tra un’API di inferenza e chi la chiama, il certificato di firma del codice che attesta l’autenticità di un checkpoint del modello prima della sua distribuzione.
La distinzione conta perché è proprio lì che le aziende di IA sono esposte. I pesi di un modello di frontiera rappresentano, nei soli costi di calcolo, centinaia di milioni di dollari spesi per l’addestramento; i dataset su cui si basano contengono spesso contenuti concessi in licenza, raccolti dal web o inviati dagli utenti, soggetti a proprie esigenze di riservatezza. Tutto questo passa attraverso connessioni TLS protette dalla stessa matematica di RSA ed ECC che Gidney, Iceberg Quantum e Google hanno appena dimostrato essere meno costosa da violare di quanto si pensasse.
Le API che servono i modelli, i sistemi multiagente che si scambiano messaggi tramite il Model Context Protocol (MCP) e le pipeline che distribuiscono i checkpoint trasferendo i pesi dai cluster di addestramento alle infrastrutture di inferenza ereditano tutti questa vulnerabilità non appena si affidano alla crittografia classica a chiave pubblica senza un percorso di aggiornamento alla crittografia post-quantistica.
La scadenza per la crittografia post-quantistica che ogni fornitore ha appena anticipato
Gli standard per risolvere il problema esistono, e sono in vigore dal 13 agosto 2024, quando il NIST ha finalizzato i suoi primi tre standard di crittografia post-quantistica dopo una valutazione pubblica durata otto anni: ML-KEM (FIPS 203, un meccanismo di incapsulamento delle chiavi basato su CRYSTALS-Kyber), ML-DSA (FIPS 204, uno schema di firma basato su CRYSTALS-Dilithium) e SLH-DSA (FIPS 205, uno schema di firma basato su hash, mantenuto come soluzione di riserva strutturalmente indipendente nel caso in cui la matematica basata sui reticoli venga un giorno violata). Le indicazioni dello stesso NIST per la transizione, contenute nell’Interagency Report 8547 (la cui prima bozza pubblica risale a novembre 2024), propongono di dismettere dopo il 2030 gli algoritmi vulnerabili ai computer quantistici, come RSA ed ECC, al livello di sicurezza di 112 bit, e di vietarli dopo il 2035 a tutti i livelli di sicurezza.
Le scadenze governative sono state anticipate rispetto a quel calendario. La Commercial National Security Algorithm Suite 2.0 della NSA, basata su ML-KEM-1024 e ML-DSA-87, impone che tutte le acquisizioni di nuovi sistemi per la sicurezza nazionale la supportino a partire dal 1º gennaio 2027, che la transizione del software e del firmware firmati sia completata entro il 2030 e che i requisiti siano pienamente applicati a tutti i sistemi per la sicurezza nazionale entro la fine del 2031.
Nel giugno 2026, la Casa Bianca si è spinta oltre per il resto del governo federale, emanando un ordine esecutivo che ha anticipato la scadenza per la crittografia post-quantistica fissata per l’intera amministrazione dal National Security Memorandum 10 del 2022 — originariamente il 2035 — al 31 dicembre 2030 per la definizione delle chiavi sui sistemi di alto valore e ad alto impatto, e al 31 dicembre 2031 per le firme digitali. L’ordine ha inoltre incaricato il FAR Council di proporre una norma che imponga agli appaltatori interessati di conformarsi entro il 31 dicembre 2030 agli standard FIPS del NIST, compresi tutti quelli applicabili che incorporano algoritmi conformi ai requisiti della crittografia post-quantistica.
L’Unione europea ha fissato a sua volta una scadenza inderogabile al 31 dicembre 2030 per le infrastrutture critiche, si aspetta che ogni Stato membro presenti un piano nazionale di migrazione alla crittografia post-quantistica entro la fine del 2026 e prevede di completare la transizione di tutti i sistemi rimanenti entro il 2035.
| Chi fissa la scadenza | Requisito | Data di entrata in vigore |
|---|---|---|
| NSA (CNSA 2.0) | I nuovi sistemi per la sicurezza nazionale devono supportare ML-KEM-1024/ML-DSA-87 | 1º gennaio 2027 |
| Google / Microsoft | Migrazione interna alla crittografia post-quantistica | 2029 |
| NIST (proposta) | RSA ed ECC al livello di sicurezza di 112 bit dismessi dopo il 2030 | 2030 |
| Ordine esecutivo della Casa Bianca (2026) | Definizione delle chiavi sui sistemi federali di alto valore | 31 dicembre 2030 |
| NIST (proposta) | RSA ed ECC vietati dopo il 2035 | 2035 |
Gli obiettivi del 2029 di Google e Microsoft precedono di un anno persino la scadenza del 2030 prevista dal calendario di dismissione proposto dal NIST: entrambe le aziende scelgono di procedere più rapidamente di quanto qualsiasi autorità di regolamentazione abbia finora richiesto loro, indicando come motivo l’andamento delle stime del numero di qubit necessari.
Raccogli oggi, decifra più tardi: la minaccia già presente nell’infrastruttura dell’IA
Nessuna delle scadenze citate sopra riguarda la minaccia attuale. La minaccia attuale è «raccogli oggi, decifra più tardi» (HNDL): avversari che intercettano e conservano il traffico cifrato di oggi, scommettendo che un computer quantistico crittograficamente rilevante consentirà prima o poi di decifrarlo. Per farlo oggi non serve alcun hardware quantistico: bastano pazienza e spazio di archiviazione. Diverse agenzie occidentali di intelligence e cybersicurezza, tra cui la NSA statunitense, il NCSC britannico, l’ENISA dell’UE e l’ACSC australiano, hanno pubblicato indicazioni fondate sul presupposto che avversari sofisticati stiano già facendo esattamente questo.
L’infrastruttura dell’IA è un bersaglio HNDL particolarmente attraente, perché gran parte di ciò che contiene è destinato a mantenere valore per anni. Il rapporto di Forrester «State Of Quantum Computing, 2026», pubblicato nel febbraio 2026, ha definito fattibile un impiego pratico dei computer quantistici entro cinque anni e ha descritto lo stesso Q-Day come un rischio plausibile entro il 2030: un orizzonte che rientra pienamente nel periodo pluriennale per il quale la maggior parte dei dati di addestramento e dei pesi dei modelli distribuiti deve restare riservata.
Una scheda informativa sulla cybersicurezza dei dati dei sistemi di IA pubblicata dalla NSA nel 2025 e sottoscritta anche da CISA, FBI e agenzie alleate esorta specificamente gli operatori dei sistemi di IA ad adottare standard resistenti ai computer quantistici. Indica nella combinazione tra il valore elevato degli asset di IA e la lunga vita operativa dei sistemi distribuiti il fattore che accresce il rischio.
Una ricerca della Cloud Security Alliance che mappa l’esposizione a HNDL lungo le pipeline dell’IA individua punti di intercettazione distinti nell’acquisizione dei dati, nel trasferimento ai cluster di addestramento, nella sincronizzazione dei gradienti, nel salvataggio dei checkpoint dei modelli e nella distribuzione agli endpoint di inferenza. In ciascun caso si tratta di dati in transito, generalmente protetti da TLS o protocolli simili, che un avversario può registrare oggi e tentare di decifrare in seguito. Le implementazioni multi-agente moltiplicano l’esposizione: agenti che si scambiano messaggi tramite MCP possono aprire decine o centinaia di canali protetti da TLS per ciascuna implementazione, ognuno dei quali diventa un nuovo obiettivo di raccolta HNDL.
I dataset di addestramento contenenti cartelle cliniche, dati finanziari o comunicazioni personali, in particolare, sono soggetti ad aspettative di riservatezza che possono durare 10 anni o più: un periodo che rientra ampiamente nell’orizzonte entro il quale, secondo diverse stime sui qubit del 2026, è plausibile che un avversario dotato di capacità sufficienti riesca a decifrarli.
Computer quantistici per l’IA: cosa è reale nel 2026 e cosa resta una presentazione per investitori
La violazione della cifratura è il modo in cui i computer quantistici possono agire contro l’infrastruttura dell’IA. La promessa opposta — che i computer quantistici potenzino l’IA stessa, attraverso l’apprendimento automatico quantistico (QML) — è una tesi distinta, e il 2026 non è stato l’anno in cui ha prodotto un vantaggio dimostrato. Le analisi del settore pubblicate quest’anno concordano su un punto: nelle applicazioni pratiche il QML non supera i sistemi classici di apprendimento automatico, e i processori quantistici restano nell’era NISQ, quella dei computer quantistici rumorosi di scala intermedia. I chip odierni hanno da poche decine a poche centinaia di qubit, troppo soggetti a errori per i circuiti profondi di cui il QML avrebbe bisogno su larga scala.
Nel 2026, l’incontro davvero produttivo tra computer quantistici e IA avviene nella chimica, non nell’addestramento dei modelli. In un articolo pubblicato per la prima volta su arXiv il 18 dicembre 2025, un gruppo della Cleveland Clinic guidato da Kenneth Merz, in collaborazione con IBM, ha usato un processore IBM Quantum Heron r2 per approssimare la struttura elettronica della miniproteina Trp-cage, composta da 303 atomi. Ha modellato sia lo stato ripiegato sia quello non ripiegato attraverso un procedimento ibrido che combina l’embedding basato sulla funzione d’onda con la diagonalizzazione quantistica basata sul campionamento, suddividendo la molecola in frammenti risolti con metodi classici e frammenti per i quali un computer quantistico campiona le configurazioni e un computer classico trova la soluzione.
Il coautore Mario Motta lo ha definito «un passo verso molecole più grandi». Separatamente, QuEra ha dimostrato 96 qubit logici verificati usando un codice di correzione degli errori ad alto tasso [[16,6,4]] su una matrice di atomi neutri da 448 qubit fisici: è il risultato che più si avvicina, tra tutte le piattaforme, alla scala necessaria perché la simulazione molecolare sia utile al di fuori di un articolo di ricerca.
Nel 2026 nessun carico di lavoro aziendale viene eseguito esclusivamente su hardware quantistico; ogni applicazione credibile lo affianca a risorse di calcolo classiche. I fornitori che propongono un prodotto «IA quantistica» autonomo, al di là di questo schema ibrido, quanto meno anticipano le capacità dell’hardware.
Per la sicurezza dell’infrastruttura dell’IA, il conto alla rovescia che conta non è quello verso una svolta nel QML. È quello segnato sul calendario: il 1° gennaio 2027 entra in vigore il requisito CNSA 2.0 della NSA secondo cui ogni nuova acquisizione per un sistema di sicurezza nazionale deve supportare ML-KEM-1024 e ML-DSA-87.