Etica e governance
Shadow AI: la crisi della sicurezza aziendale che nessuno governa
Secondo il rapporto IBM sulle violazioni dei dati del 2026, strumenti di IA non autorizzati erano presenti nel 43% delle organizzazioni colpite, il doppio rispetto all’anno precedente, mentre il costo medio ha raggiunto il record di 4,99 mi
AI.info Team ·
La violazione che diede un nome al problema
Nell’aprile 2023, gli ingegneri della divisione semiconduttori di Samsung fecero ciò che milioni di lavoratori della conoscenza stavano facendo quella primavera: aprirono ChatGPT per farsi aiutare nel lavoro. Uno incollò nel chatbot il codice sorgente proprietario di un programma per il rilevamento dei difetti, chiedendo di controllare se contenesse errori. Un altro gli fornì codice relativo alle apparecchiature per semiconduttori di Samsung. Un terzo trascrisse la registrazione di una riunione interna e chiese a ChatGPT di ricavarne un verbale ben scritto.
Nessuno dei tre pensava di fare qualcosa di sbagliato. Eppure, di fatto, tutti e tre avevano trasferito dati riservati di Samsung a un server di terzi con cui l’azienda non aveva un contratto, su cui non aveva diritti di verifica e dal quale non poteva cancellare i dati. Entro maggio 2023, Samsung aveva vietato ai dipendenti l’uso di ChatGPT, Google Bard e Bing Chat e aveva iniziato a sviluppare un’alternativa interna, il modello Gauss, proprio per evitare che il personale continuasse a far passare attività sensibili attraverso strumenti pubblici. Samsung non aveva un problema di dipendenti fuori controllo. Aveva un vuoto di governance, che i dipendenti avevano colmato con lo strumento più comodo a disposizione.
Quell’episodio è oggi il caso di riferimento per un fenomeno che i team di sicurezza hanno iniziato a chiamare shadow AI, e merita l’attenzione che riceve non perché fosse insolito, ma perché era del tutto ordinario. In quasi tutte le organizzazioni con impiegati e accesso a un browser si sta svolgendo, proprio ora, una qualche versione della vicenda di Samsung, solo senza finire sui giornali.
Il seguito dello shadow IT, più rapido e più difficile da gestire
L’espressione «shadow IT» descrive l’uso di tecnologie non autorizzate fin dai primi anni 2000: l’abbonamento SaaS non approvato, la cartella Dropbox personale, il reparto che si è dotato di un proprio strumento di gestione dei progetti perché predisporre quello ufficiale richiedeva troppo tempo. Negli anni 2010, la sicurezza informatica ha costruito un intero sistema di controlli — broker per la sicurezza dell’accesso al cloud, cataloghi di applicazioni accessibili tramite SSO, rilevamento dei servizi SaaS a livello di rete — per rendere visibili questi comportamenti.
La shadow AI è lo shadow IT senza gli ostacoli che lo rallentavano. Non c’è un iter di acquisto, né una fattura, né una console di amministrazione attraverso cui chiedere l’accesso. Un dipendente apre una scheda del browser e, nel giro di pochi secondi, incolla il contratto di un cliente in una chat per ottenerne un riassunto, oppure un brano di codice proprietario in un assistente di programmazione per correggerne gli errori, oppure un foglio di calcolo con i dati dei dipendenti in uno strumento che promette di creare una tabella pivot.
L’azione non lascia quasi nessuna delle tracce che gli strumenti di sicurezza tradizionali sono stati progettati per intercettare: nessun file allegato, nessuna email, nessun download. È una casella di testo su una connessione HTTPS verso un dominio che, dal punto di vista di un firewall, appare identico al normale traffico web. Questa è la ragione strutturale per cui la shadow AI è un problema più difficile di quanto lo sia mai stato lo shadow IT, e per cui la vecchia strategia del «bloccare il dominio e andare avanti» ha un effetto appena percettibile.
I numeri impossibili da ignorare
La portata del fenomeno non è più una congettura. Il Cloud and Threat Report di Netskope sull’IA generativa ha rilevato che, nel periodo esaminato dal rapporto, il 94% delle organizzazioni usava applicazioni di IA generativa, rispetto all’81% di un anno prima. L’organizzazione media utilizzava ormai 9,6 diverse applicazioni di IA generativa, rispetto a 7,6. In altre parole, l’adozione è diventata quasi universale in poco più di un anno.
| Indicatore | Dato di un anno prima | Dato attuale |
|---|---|---|
| Organizzazioni che usano applicazioni di IA generativa | 81% | 94% |
| Numero medio di applicazioni di IA generativa per organizzazione | 7,6 | 9,6 |
| Uso dell’IA tramite account personali o non gestiti | 78% | 47% |
| Uso dell’IA tramite account approvati dall’azienda | 25% | 62% |
Il dato più rivelatore riguarda chi controlla questa adozione. Un’analisi distinta di Netskope sui dati telemetrici della sicurezza cloud raccolti dall’ottobre 2024 all’ottobre 2025, di cui ha riferito Cybersecurity Dive, ha rilevato che il 47% delle persone che usavano piattaforme di IA generativa lo faceva tramite account personali non monitorati dal datore di lavoro.
In realtà è un miglioramento: l’anno prima, il 78% dell’uso dell’IA generativa passava attraverso account personali non gestiti, mentre l’uso di account approvati dall’azienda è salito dal 25% al 62%. Significa però che, anche dopo un anno di visibili sforzi sul fronte della sicurezza, ai team preposti continua a sfuggire all’incirca metà delle attività di IA svolte sulle proprie reti. Gli stessi dati hanno rilevato che le organizzazioni registravano in media 223 incidenti al mese in cui dati sensibili venivano inviati ad applicazioni di IA.
L’analisi di Cyberhaven su circa 1,6 milioni di lavoratori della conoscenza, relativa al periodo compreso tra il lancio pubblico di ChatGPT e la metà del 2023, ha quantificato come si manifesta in pratica questa esposizione: l’8,6% dei dipendenti aveva incollato dati aziendali in ChatGPT e, di tutto ciò che i dipendenti vi avevano incollato, l’11% era costituito da informazioni aziendali riservate. Il 4,7% dei lavoratori aveva incollato dati sensibili almeno una volta. Quei dati hanno ormai più di due anni e da allora l’adozione non ha fatto che crescere, ma sono stati tra i primi a dimostrare, su larga scala, che «i dati sensibili finiscono negli strumenti di IA destinati ai consumatori» non è un rischio ipotetico, bensì una circostanza ordinaria.
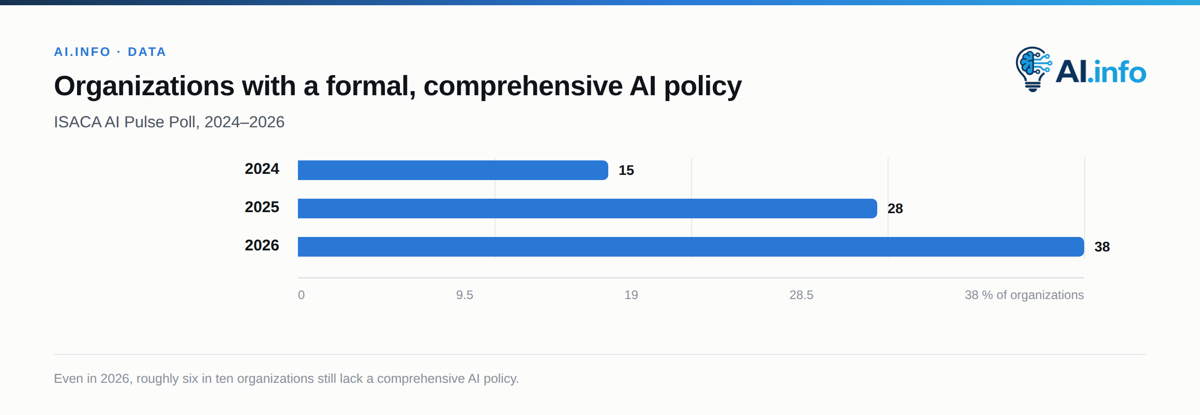
L’AI Pulse Poll che ISACA conduce regolarmente, intervistando migliaia di professionisti della fiducia digitale e dell’audit, misura direttamente il versante della governance di questo divario. La quota di organizzazioni dotate di una policy formale e completa sull’IA è salita dal 15% nel 2024 al 28% nel 2025 e al 38% nel 2026: un progresso reale, che significa però che ancora quest’anno circa sei organizzazioni su dieci non avevano una policy completa che regolasse l’uso dell’IA da parte dei dipendenti, pur essendo l’adozione ormai quasi universale.
Perché la DLP può non accorgersene
Il motivo tecnico per cui la sicurezza aziendale ha faticato a tenere il passo è che gli strumenti di prevenzione della perdita di dati (DLP) sono stati progettati per altri canali. La DLP tradizionale sorveglia gli allegati email, i trasferimenti via USB e i caricamenti di file su servizi di archiviazione cloud riconosciuti; cerca corrispondenze con schemi noti nei tipi di file, nei metadati e nei punti di uscita dei dati. Un prompt digitato in una finestra di chat non rientra in nessuna di queste categorie.
È testo non strutturato, inviato tramite una connessione cifrata a un dominio che potrebbe non figurare nemmeno nell’elenco di quelli sorvegliati da un fornitore di DLP. Non genera eventi relativi ai file né allegati che uno scanner possa esaminare. Anche le organizzazioni dotate di programmi DLP maturi, costruiti nell’arco di un decennio per contrastare le minacce legate alle email e alle USB, scoprono che quell’architettura semplicemente non vede la scheda del browser in cui si sta verificando l’effettiva esposizione dei dati.
Per colmare questa lacuna serve un livello del tutto diverso: l’ispezione dei prompt, controlli basati sul browser e gateway aziendali che medino l’accesso alle API dei modelli. La maggior parte delle organizzazioni non lo ha ancora realizzato, perché questa categoria di strumenti esiste solo da pochi anni.
Il prezzo dell’assenza di governance
Non è una questione astratta di conformità: si riflette nei bilanci. Il rapporto Cost of a Data Breach Report 2026 di IBM, pubblicato il 29 luglio 2026, ha stimato il costo medio globale di una violazione dei dati a 4,99 milioni di dollari, il 12% in più in un anno e un record per la serie. All’interno di questo quadro, la quota attribuibile alla shadow AI è più che raddoppiata: strumenti di IA non autorizzati erano coinvolti nel 43% delle organizzazioni colpite da violazioni, contro il 20% nell’edizione del 2025.
Il quadro della governance che emerge da questi dati è peggiorato. Tra le organizzazioni che hanno subito un incidente di sicurezza legato all’IA, al 92% mancavano controlli sui propri modelli e applicazioni di IA, come l’accesso basato sui ruoli, l’autenticazione a più fattori o misure comparabili. Quasi sette organizzazioni colpite da violazioni su dieci non avevano una politica di governance per gestire i sistemi di IA o individuare gli strumenti non approvati, e meno di una su cinque coordinava le funzioni di governance e sicurezza dell’IA. Gli incidenti legati alla shadow AI hanno interrotto le attività in circa quattro casi su dieci e comportato una sanzione delle autorità di regolamentazione in circa uno su cinque.
Anche gli attaccanti si sono mossi nella stessa direzione. IBM ha rilevato che una violazione dolosa su quattro è ormai facilitata dall’IA: le forme più comuni sono le impersonificazioni tramite deepfake e il malware che sfrutta l’IA. Si tratta di un aumento del 56% in un anno, con un costo medio di circa 6 milioni di dollari, circa 1 milione di dollari sopra la media globale. Le violazioni che hanno coinvolto i modelli o le applicazioni di IA di un’organizzazione sono passate dal 13% al 21%.
Tutte le fonti di dati disponibili mostrano lo stesso schema: a far crescere costi e rischi non è la presenza dell’IA nelle aziende, ma l’assenza di una governance che la accompagni. Un uso dell’IA autorizzato e monitorato è, in misura quantificabile, più sicuro e meno costoso da gestire dopo un incidente rispetto alla stessa identica attività svolta senza monitoraggio.
| Indicatore | Dato 2026 | Variazione |
|---|---|---|
| Costo medio globale di una violazione | 4,99 milioni di dollari | +12% in un anno |
| Organizzazioni colpite da violazioni in cui era coinvolta la shadow AI | 43% | in aumento dal 20% |
| Violazioni che hanno coinvolto i modelli di IA dell’organizzazione stessa | 21% | in aumento dal 13% |
| Incidenti legati all’IA con controlli di accesso all’IA inadeguati | 92% | — |
| Violazioni dolose facilitate dall’IA | 25% | +56% in un anno |
| Costo medio di una violazione dolosa facilitata dall’IA | ~6 milioni di dollari | ~1 milione di dollari sopra la media |
I framework esistono. La loro adozione no.
A rendere questa crisi particolarmente ingiustificabile è il fatto che non mancano gli standard. Gli strumenti per governare formalmente l’IA esistono già e sono abbastanza maturi da poter essere applicati. Nel gennaio 2023 il NIST ha pubblicato il suo AI Risk Management Framework, organizzato attorno a quattro funzioni — Govern, Map, Measure e Manage — e concepito per essere volontario, indipendente dal settore e utilizzabile da organizzazioni di qualsiasi dimensione per strutturare l’individuazione e la gestione dei rischi legati all’IA, compreso proprio quel tipo di utilizzo non gestito e non monitorato che definisce la shadow AI.
ISO/IEC 42001, pubblicato nello stesso anno, è andato oltre: è il primo standard al mondo per i sistemi di gestione dell’IA che consenta di ottenere una certificazione. Si basa sulla stessa logica di audit di ISO 27001 per la sicurezza delle informazioni: un’organizzazione può quindi essere valutata e certificata in modo indipendente rispetto allo standard, con un ciclo iniziale di certificazione di tre anni e audit di sorveglianza annuali nel frattempo. Non si tratta più di un’infrastruttura teorica.
Nel novembre 2024 AWS è diventato il primo grande fornitore di servizi cloud a ottenere una certificazione ISO 42001 accreditata; Anthropic è seguita nel gennaio 2025, come uno dei primi laboratori di IA di frontiera a certificarsi; Microsoft ha certificato in base allo standard prodotti tra cui GitHub Copilot e Microsoft 365 Copilot. Lo standard esiste, gli organismi di certificazione esistono e i principali fornitori di IA si stanno già sottoponendo agli audit. A mancare, dal lato delle aziende clienti, è la disciplina corrispondente: costruire davvero un sistema di gestione dell’IA, invece di pubblicare un PDF con una politica aziendale e considerare risolto il problema.
A cosa serve davvero la certificazione
Il valore di standard come NIST AI RMF e ISO 42001 non sta nel documento in sé, ma in ciò che il lavoro per conformarvisi impone a un’organizzazione di fare: censire ogni sistema di IA e ogni fornitore che entra in contatto con i dati aziendali, assegnare a ciascuno un responsabile che ne risponda, definire quali categorie di dati non possano mai uscire dal perimetro aziendale attraverso un prompt rivolto a un modello e registrare attività sufficienti perché un revisore — interno o esterno — possa ricostruire ciò che è accaduto dopo un incidente, anziché tirare a indovinare.
Il ciclo di certificazione triennale di ISO 42001, con audit di sorveglianza annuali, è progettato proprio per mantenere aggiornato quell’inventario man mano che si aggiungono nuovi strumenti e fornitori. È un aspetto estremamente importante in una categoria in cui, nell’arco di un solo anno, l’organizzazione media ha aggiunto circa due nuove applicazioni di IA generativa ai propri sistemi. Un framework seguito in modo approssimativo produce esattamente il divario che ISACA sta misurando: alta adozione, scarsa governance formale.
Un framework seguito come disciplina operativa produce invece una traccia verificabile, che torna utile nel momento in cui a chiederla è un’autorità di regolamentazione, un assicuratore o un acquirente.
La governance deve stare nel traffico, non nel faldone delle policy
La lezione più chiara che emerge dai dati è che entrambe le risposte più ovvie all’IA non autorizzata falliscono, e le aziende devono smettere di considerarle una vera alternativa. Vietarla non funziona: Samsung ha vietato temporaneamente ChatGPT sui dispositivi e sulle reti interne dell’azienda, ma nel giro di pochi mesi ha comunque dovuto sviluppare un proprio LLM interno. La richiesta di assistenza basata sull’IA da parte dei dipendenti non era scomparsa insieme allo strumento autorizzato: l’azienda ha dovuto creare qualcosa che sostituisse ciò su cui le persone già facevano affidamento. Un divieto senza un’alternativa autorizzata e altrettanto comoda non fa che spingere le stesse pratiche ancora più nell’ombra, su dispositivi e account personali sui quali i responsabili della sicurezza hanno ancora meno visibilità di prima.
Neppure una policy, da sola, funziona. Una policy sull’IA completa e messa per iscritto, custodita in una cartella della intranet, non impedisce a un dipendente di incollare i dati personali identificabili di un cliente in una scheda del browser alle 16 di venerdì, perché un documento non è un controllo. I dati di ISACA rendono esplicito il problema: nel 2025, solo il 28% delle organizzazioni aveva una policy formale e completa sull’IA, benché il 59% dichiarasse di consentire l’IA generativa. E avere una policy è cosa ben diversa, e molto meno efficace, dal farla rispettare.
L’unico approccio sostenuto dalle evidenze è trattare l’accesso all’IA come le organizzazioni mature hanno imparato, nell’ultimo decennio, a trattare in generale l’IT non autorizzato e l’accesso al cloud: come un problema di gestione delle identità e degli accessi che richiede l’applicazione di controlli tecnici, non come un problema di comunicazione da risolvere con una circolare. Significa mettere a disposizione strumenti di IA autorizzati, di livello aziendale e davvero comodi quanto le versioni per i consumatori, così da non lasciare un divario di produttività che spinga i dipendenti a tornare agli account personali.
Significa instradare il traffico dell’IA attraverso gateway e controlli a livello di browser capaci di esaminare i prompt come i sistemi DLP esaminano gli allegati, colmando esattamente il punto cieco degli strumenti tradizionali. E significa mettere in pratica NIST AI RMF e ISO 42001 come veri sistemi di gestione, con responsabili designati, decisioni registrate e verifiche periodiche, non come documenti citati una volta all’anno in una presentazione al consiglio di amministrazione. Il collo di bottiglia non sono i framework. È la volontà di finanziarli e farli rispettare, attribuendo loro la stessa priorità che le organizzazioni già riservano a un firewall o a un gateway di posta elettronica.
Le aziende che continueranno a trattare l’IA non autorizzata come un problema di policy continueranno a pagare il sovrapprezzo rilevato da IBM, a fronte di un’esposizione raddoppiata in un solo ciclo di rilevazione. Quelle che invece la tratteranno come un problema di controllo degli accessi, con lo stesso rigore un tempo riservato al perimetro della rete aziendale, saranno quelle ancora in piedi quando assicuratori, revisori e autorità di regolamentazione cominceranno a chiedere non se abbiano una policy sull’IA, ma se possano dimostrare che funziona.