The Pulse
Nadella dice que mucha infraestructura crítica no puede recibir parches
El director ejecutivo de Microsoft, Satya Nadella, advirtió que la infraestructura conectada a internet incluye sistemas con vulnerabilidades que no se pueden corregir con parches. También dijo que desplegar más rápidamente las correcciones de seguridad podría generar inestabilidad, ya que la IA facilita los ataques.
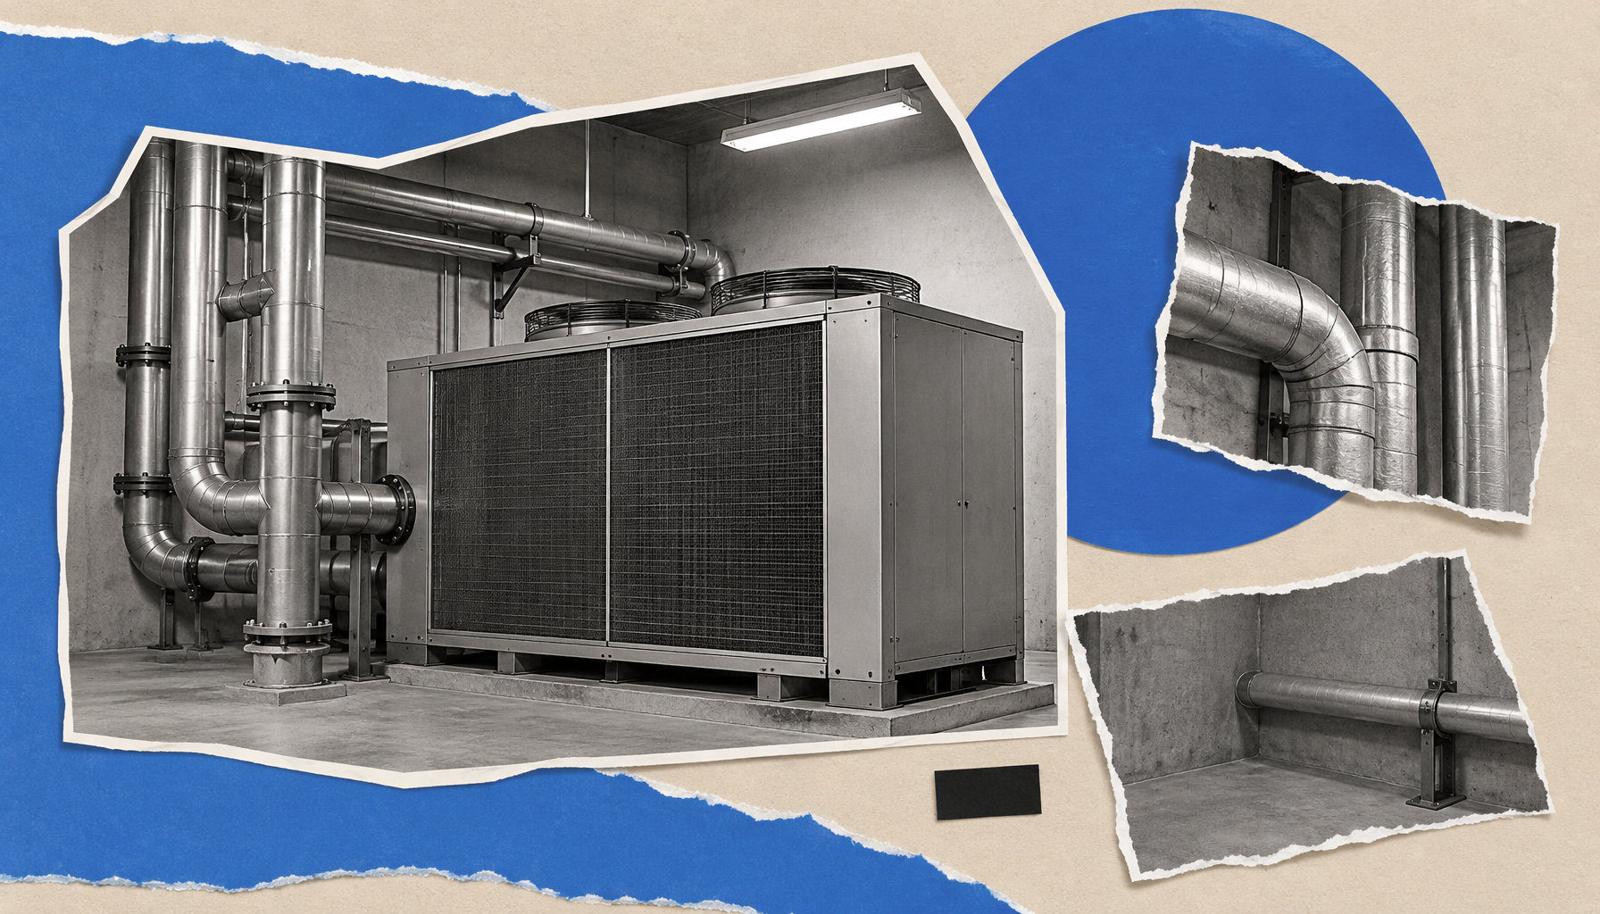
Mucha infraestructura crítica conectada a internet presenta vulnerabilidades que no se pueden corregir con parches, advirtió el director ejecutivo de Microsoft, Satya Nadella, mientras la IA facilita los ciberataques sofisticados. En su intervención en la cumbre DealBook de The New York Times, el 18 de noviembre, mencionó equipos de refrigeración, sistemas de edificios y firmware de transporte, según informó TechCrunch.
También sostuvo que la presión para desplegar de inmediato las correcciones de seguridad podría generar inestabilidad. Sus comentarios se produjeron en medio de una conversación sobre una reciente interrupción de Outlook que Nadella atribuyó a un error latente de software.
Equipos conectados
Nadella citó el firmware, los enfriadores y los sistemas de calefacción, ventilación y aire acondicionado como ejemplos de la infraestructura en cuestión, y dijo que esos equipos están conectados a internet. «Hay muchas cosas en nuestra infraestructura crítica a las que no se les pueden aplicar parches», dijo, según TechCrunch.
Los enfriadores refrigeran edificios al reducir la temperatura de un líquido, normalmente agua, que circula por tuberías hasta las unidades de tratamiento de aire, según el fabricante de equipos Trane. Se utilizan en lugares como centros de datos, hospitales, escuelas y plantas de fabricación.
Nadella también se refirió a los sistemas de transporte y dijo que había oído hablar de vulnerabilidades detectables en firmware a las que no se les podían aplicar parches. Dijo que sería necesario modernizar los sistemas y evaluar su exposición a las amenazas, junto con la capacidad de detectar y defenderse de ellas en tiempo real.
Correcciones más rápidas, menos tiempo de pruebas
En la cumbre, Nadella dijo que antes las empresas tenían más tiempo para probar los parches de seguridad, entender un problema y desplegar una solución, según informó TechCrunch. Describió una herramienta potente para encontrar vulnerabilidades, pero dijo que ahora las empresas se enfrentan a la presión de poner un parche en producción de inmediato cuando se está explotando una vulnerabilidad.
Según dijo, esa rapidez generaría inestabilidad. El ejecutivo de Microsoft también sostuvo que la IA ha facilitado mucho la ejecución de ciberataques sofisticados.
La distinción es importante para entender su relato: algunos sistemas no pueden recibir parches, mientras que las correcciones de otras vulnerabilidades podrían tener que desplegarse más rápido que antes. Sus comentarios abordaron tanto la exposición de los equipos conectados como el ritmo al que las organizaciones responden a vulnerabilidades recién descubiertas.
La interrupción de Outlook
El máximo responsable de Microsoft describió la reciente interrupción de Outlook como una «tormenta perfecta» que involucró un error latente, según TechCrunch. Dijo que la empresa había emitido una respuesta al incidente y que aplicaría las lecciones arquitectónicas y operativas aprendidas del suceso.
India Today informó de que la interrupción comenzó el 12 de noviembre, duró 23 horas y 50 minutos y afectó a usuarios de 74 países y regiones. También informó de que Microsoft descartó un ciberataque como causa.
El medio informó de que una investigación preliminar del ejecutivo de Microsoft Charles Lamanna identificó un error oculto de una actualización de julio de 2026, que había pasado inadvertido durante más de tres meses. El mismo informe señaló que Teams había desviado el tráfico habitual a Exchange Online unas 15 horas antes de la caída. Un fallo no relacionado ocurrido el día anterior había dejado fuera de servicio el 14 % de la capacidad de los servidores.
India Today dijo que Microsoft había revertido la actualización defectuosa y añadido servidores. Según el informe, el informe final debía publicarse el 20 de noviembre.
Fuentes
- Fuente original TechCrunch techcrunch.com
Otras páginas leídas
- India Today indiatoday.in
- Trane trane.com
Noticias relacionadas
- Microsoft pide controles de seguridad más estrictos ante el avance de la IA de frontera
- La Comisión Europea afirma que una campaña cibernética vinculada a la IA afectó a sus sistemas
- Microsoft amplía el acceso a los sistemas Nvidia Vera Rubin en Azure y añade modelos Nemotron 3.5 a Foundry
- Danaher y Microsoft planean agentes de IA para instrumentos de laboratorio
- Inglaterra publica orientaciones no vinculantes sobre IA para los servicios sociales